
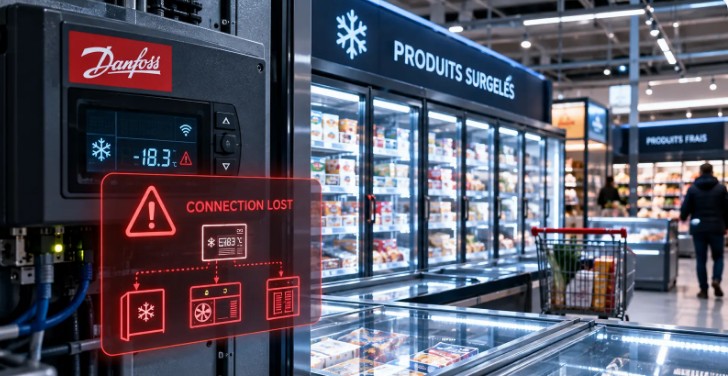
في واحدة من أخطر الهجمات التخريبية في التاريخ الرقمي الحديث، استيقظت القارة الأوروبية على كابوس أمني غير مسبوق، بعد أن تمكن قراصنة محترفون من اختراق العمود الفقري لسلاسل الإمداد الغذائي، وتحويل مجمدات وثلاجات مئات المتاجر الكبرى (السوبرماركت) في 8 دول أوروبية إلى « أفران مشتعلة » عن بُعد، مما تسبب في إتلاف آلاف الأطنان من الأغذية وإعلان حالة الطوارئ التقنية .
سيناريو مرعب: الثلاجات تتحول إلى أفران!
ما بدأ كخلل فني غامض في فرنسا منتصف أكتوبر الماضي، تبين سريعاً أنه هجوم سيبراني منسق وعابر للحدود. القراصنة لم يكتفوا بقطع الكهرباء، بل قاموا باختراق برمجيات التحكم الرقمية المتصلة بـ « إنترنت الأشياء » والعبث بالمنظمات الحرارية الذكية للثلاجات الصناعية.
في خطوة صادمة، عُدلت درجات الحرارة من تحت الصفر إلى أكثر من 50 و70 درجة مئوية، لتتحول منصات حفظ اللحوم والأغذية المجمدة إلى بيئة حارة جداً تسببت في إذابة وتلف المنتجات خلال ساعات قليلة، وامتلاء المتاجر بالروائح الكريهة والدخان الناتج عن الخلل الحراري المستمر.
قائمة الدول المتضررة.. شلل يجتاح المتاجر الكبرى
لم يعد الأمر مقتصرًا على فرنسا، بل تمدد الهجوم مثل النار في الهشيم ليتأكد تضرر المتاجر في الدول التالية:
- فرنسا: الضربة الأولى والأعنف، حيث طالت سلاسل عملاقة مثل « كارفور » و »إنترمارشيه ».
- بلجيكا ولوكسمبورغ وهولندا: شلل كامل أصاب أنظمة التبريد في عشرات الفروع التابعة لسلاسل « ديلهايز » و »سبار ».
- السويد وفنلندا وإستونيا: اختراقات متزامنة ضربت المبردات الذكية في متاجر « إيكا » و »كووب ».
- أيرلندا: إغلاق مفاجئ لأقسام التجميد في 13 متجراً لسلسلة « سوبر فالو ».
خسائر بالمليارات وإلقاء أطنان الأغذية في النفايات
تُقدر الخسائر الأولية بـ مليارات اليورو، مقسمة بين التلف الفوري للمخزون الغذائي، وتوقف المتاجر عن البيع، فضلاً عن التكلفة الباهظة لإصلاح أو استبدال وحدات التحكم الرقمية المتضررة. واضطرت السلاسل التجارية إلى الاستعانة بفرق أمنية وجرافات للتخلص من أطنان الأطعمة الفاسدة خوفاً من تفشي البكتيريا.
ليس طلباً للمال.. إنها حرب لـ « تجويع » أوروبا
الصدمة الأكبر التي هزت أجهزة الاستخبارات الأوروبية هي أن المهاجمين لم يطلبوا فدية مالية كما هو معتاد في جرائم القرصنة. الهدف لم يكن جني الأرباح، بل كان تدميرًا خالصًا للبنية التحتية الحيوية، وهو ما يضع الهجوم في خانة « الإرهاب السيبراني » أو الحروب الهجينة المدعومة من دول بهدف ضرب الأمن الغذائي الأوروبي وإثارة الذعر بين المستهلكين.
الثغرة القاتلة: مَن المسؤول؟
أشارت التحقيقات إلى أن الهجوم استغل ثغرة برمجية قاتلة في أنظمة المراقبة الذكية التي تصنعها شركات عالمية كبرى (أبرزها شركة « دانفوس » الدنماركية). ونظراً لأن معظم المتاجر حول العالم تستخدم نفس الأنظمة لتوحيد معايير الحفظ والتبريد، فقد كان من السهل على المهاجمين اختراق مئات الشبكات في وقت واحد بمجرد العثور على المفتاح الرقمي للثغرة غير المحدثة.
تخوض المستشفيات، ومستودعات الأدوية، والمتاجر في أوروبا الآن سباقاً محموماً مع الزمن لفصل أنظمتها عن الإنترنت أو تحديثها فوراً، خوفاً من موجة ثانية قد تستهدف خطوط إمداد اللقاحات والأدوية الحيوية.
الأزمة ما زالت تتفاعل، وإذا كنت ترغب بمتابعة المستجدات، يمكنني set up a task لمراقبة هذا الملف وإخبارك فوراً بأي تطورات جديدة بشأن:
- هويات الجهات أو الدول المتهمة بالوقوف وراء الهجوم.
- الإجراءات الأمنية الطارئة التي فرضها الاتحاد الأوروبي لحماية المتاجر.
- أي تحذيرات أمنية قد تمتد إلى مناطق أخرى خارج أوروبا.