
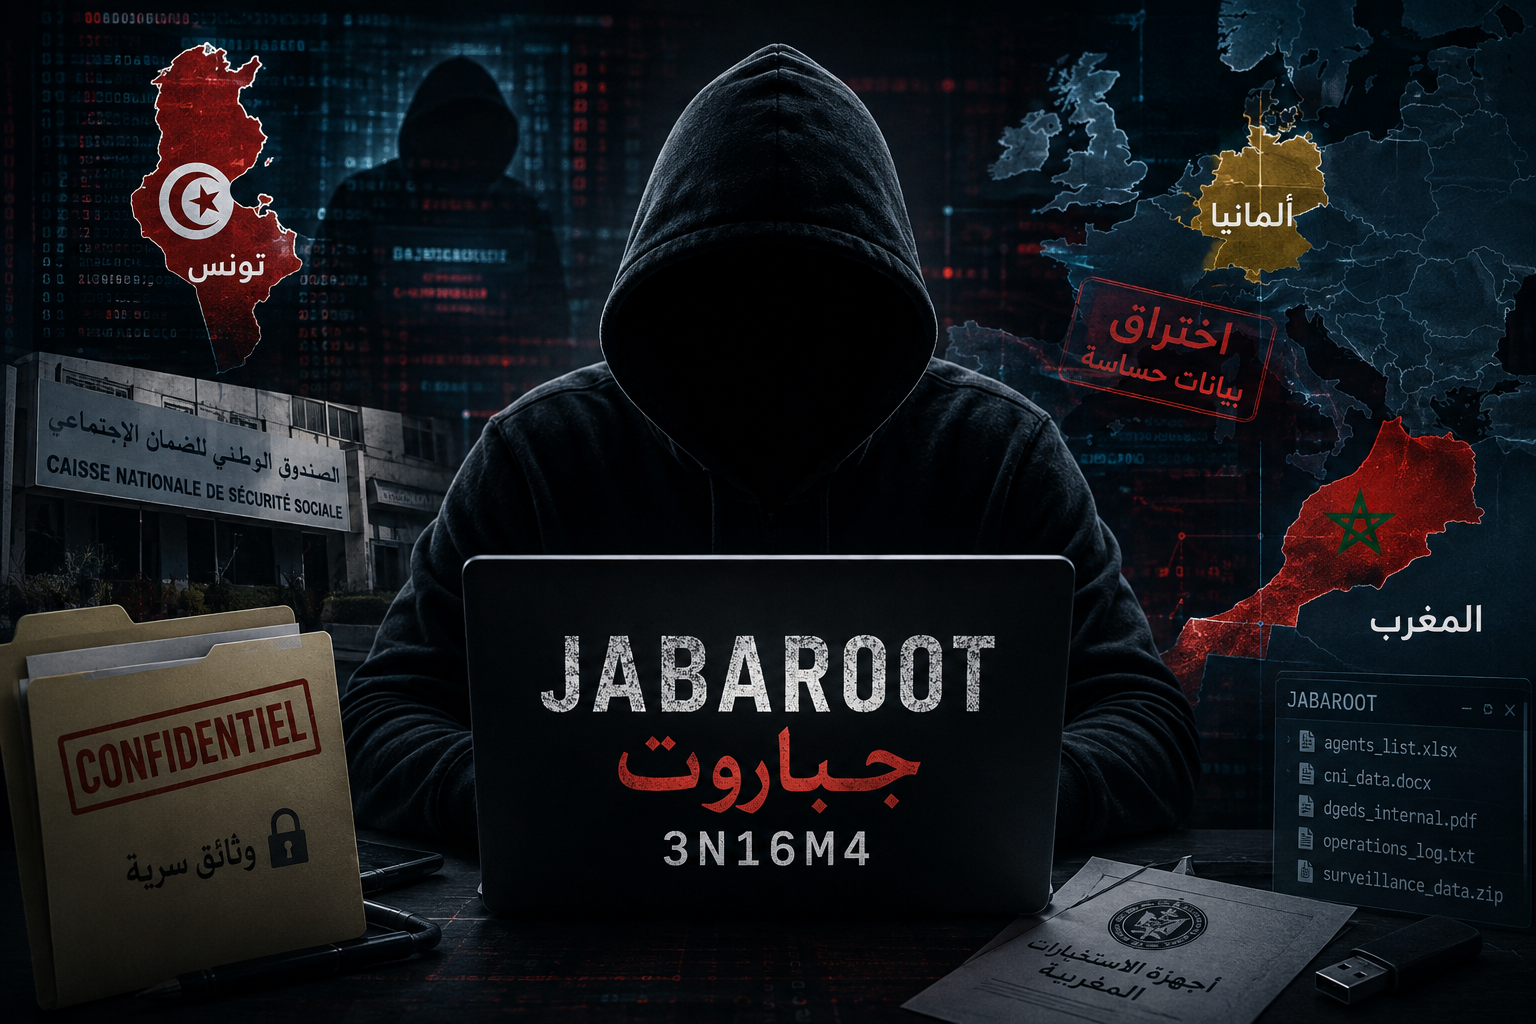
في واحدة من أخطر عمليات التسريب التي تستهدف الأجهزة الأمنية المغربية، أقدم القراصنة المعروفون باسم «جباروت» على نشر بيانات قالوا إنها تخص 70 ألفاً و381 عنصراً من أجهزة الأمن والاستخبارات المغربية، في عملية شملت أسماء وبيانات شخصية ومهنية، من بينها معلومات عن مسؤولين كبار في الجهازين الأمنيين الرئيسيين في المملكة.
وأعلن «جباروت» نشر هذه المعطيات عبر تطبيق تلغرام، مقدماً العملية باعتبارها رسالة إلى أوروبا، وخاصة إسبانيا، وربطها بأحداث الهجرة التي شهدتها مدينة سبتة، زاعماً أن لديه أيضاً معلومات وأوامر مهمة تتعلق بعناصر مغربية شاركت في إدارة تلك الأحداث.
وبحسب المعطيات المنشورة، تتضمن الملفات أسماء وتواريخ ميلاد وأرقام تعريف ورتباً ومعلومات مهنية، فيما تضم بعض الملفات بيانات أكثر حساسية. وتشير المصادر التي اطلعت على التسريب إلى وجود أسماء مسؤولين كبار في المديرية العامة للأمن الوطني والمديرية العامة لمراقبة التراب الوطني.
لكن حجم التسريب لا يعني بالضرورة أن جميع الأسماء الواردة فيه تعود إلى عملاء استخبارات بالمعنى الدقيق. فخبراء ومصادر إعلامية حذروا من أن جزءاً من البيانات قد يكون قديماً أو مجمعاً من مصادر مختلفة، فيما لا يزال التحقق من أصالة كامل الملفات جارياً. وحتى الآن لا توجد جهة رسمية أكدت بصورة مستقلة صحة جميع البيانات المنشورة.
من يقف وراء جباروت؟
هنا تبدأ القصة الأكثر غموضاً.
ففي الوقت الذي تقدم فيه «جباروت» نفسها على أنها مجموعة قراصنة، تبحث أجهزة أمن واستخبارات أوروبية في فرضية مختلفة مفادها أن الاسم المستعار قد يخفي شخصاً واحداً يعمل بصورة منفردة.
وتزداد أهمية هذه الفرضية بسبب طبيعة المعلومات التي تمكن صاحب «جباروت» من الوصول إليها، إذ إن بعض البيانات المنشورة تبدو مرتبطة بالبنية الداخلية لأجهزة الأمن المغربية، وهو ما دفع جهات متخصصة في الأمن السيبراني إلى بحث احتمال أن يكون الشخص قد امتلك معرفة سابقة بهذه الأجهزة وأنظمتها.
ومن بين الفرضيات المطروحة أن يكون وراء العمليات موظف أو عنصر استخبارات مغربي سابق غادر البلاد ويواصل نشاطه من أوروبا، ولا سيما ألمانيا.
لكن هذه الفرضية تظل، حتى الآن، جزءاً من التحقيقات ولا تمثل إثباتاً قضائياً لهوية صاحب «جباروت».
تونس تظهر في مسار التحقيق
المثير في هذه القضية أن التحقيقات السابقة لم تشر فقط إلى المغرب وألمانيا، وإنما قادت أيضاً إلى مسار تونسي.
فخلال التحقيق في الاختراق الذي استهدف الصندوق الوطني للضمان الاجتماعي المغربي سنة 2025، ظهر اسم مستعار رقمي هو «ثلاثة إن ستة إم أربعة»، وهو الاسم الذي استُخدم أيضاً على منصة غيت هاب.
وقادت عمليات التتبع الرقمي التي أجراها باحثون في الأمن السيبراني في وقت سابق إلى فرضية وجود مهندس معلوماتية وأمن سيبراني تونسي يقيم في ألمانيا.
لكن هذه المعطيات لم تتحول إلى دليل قضائي يثبت أن هذا الشخص هو صاحب «جباروت»، ولذلك فإن الربط بين المهندس التونسي والقرصان يجب أن يبقى في إطار الفرضية والتحقيق الرقمي، وليس الحقيقة المؤكدة.
وهنا تكمن إحدى أكثر مفارقات القضية إثارة: فالأثر الرقمي الذي قاد سابقاً إلى شخص تونسي في ألمانيا يعود اليوم إلى الواجهة، بالتزامن مع فرضية أخرى تتحدث عن عنصر استخبارات مغربي سابق يمكن أن يكون موجوداً أيضاً في ألمانيا.
اسم مستعار واحد.. وفرضيات متعددة
وتبحث التحقيقات الأوروبية في الصلات بين الأسماء المستعارة والحسابات والمنصات التي استُخدمت في العمليات المنسوبة إلى «جباروت».
وتكتسب هذه المسألة أهمية خاصة لأن تحديد صاحب الاسم المستعار «ثلاثة إن ستة إم أربعة» قد يساعد في معرفة ما إذا كانت العمليات كلها تعود إلى الشخص نفسه، أم أن الاسم كان جزءاً من شبكة أوسع من الناشطين في القرصنة الإلكترونية.
وبالتالي، فإن وجود أثر رقمي تونسي لا يعني أن تونسياً يقف وراء العملية، تماماً كما أن فرضية وجود عنصر مغربي سابق لا تعني أن هذا الشخص هو «جباروت».
لماذا يعتبر التسريب خطيراً؟
إذا ثبتت صحة نسبة هذه البيانات إلى أجهزة الأمن المغربية، فإن خطورة العملية لا تكمن في عدد الأسماء فقط.
فكشف هوية عناصر يعملون في أجهزة أمن واستخبارات، خصوصاً أولئك الذين ينشطون خارج المغرب، يمكن أن يؤدي إلى كشف شبكات ومهام وعلاقات أمنية، كما يمكن أن يوفر معلومات ثمينة لأجهزة استخبارات منافسة.
ولهذا السبب تتعامل الأجهزة الأوروبية مع التسريب بحذر، خصوصاً أن بعض الأسماء الواردة في القوائم قد تكون حقيقية، بينما تحتاج آلاف الأسماء الأخرى إلى تدقيق ومطابقة مع قواعد البيانات الرسمية.
كما أن نشر معلومات شخصية عن عشرات الآلاف من الأشخاص يفتح سؤالاً آخر يتعلق بمصدر البيانات: هل تمكن «جباروت» بالفعل من اختراق قواعد بيانات أجهزة الأمن المغربية، أم أنها جمعت معلومات من اختراقات سابقة وقواعد بيانات متاحة ومصادر متعددة؟
حتى الآن لا توجد إجابة نهائية.
من الصندوق الاجتماعي إلى أجهزة الاستخبارات
ولا تأتي عملية التسريب الأخيرة من فراغ.
فاسم «جباروت» ظهر بقوة في أفريل 2025 بعد الهجوم الإلكتروني على أنظمة مغربية، ولا سيما الصندوق الوطني للضمان الاجتماعي، حيث نُشرت بيانات ضخمة ادعت المجموعة الحصول عليها. وقد وصفت مصادر متخصصة في الأمن السيبراني «جباروت» بأنها جهة استهدفت مؤسسات حكومية مغربية وحصلت على بيانات حساسة.
لكن التحقيقات التي أعقبت تلك العملية فتحت منذ ذلك الوقت احتمالاً آخر: أن يكون تقديم «جباروت» نفسها باعتبارها مجموعة جزائرية جزءاً من عملية تضليل، وأن تكون وراء بعض الهجمات جهة أو شخص آخر.
وهذه الفرضية هي التي أعادت إلى الملف المسار التونسي، بعدما قادت آثار رقمية إلى مهندس تونسي مقيم في ألمانيا، من دون أن يتحول ذلك إلى اتهام قضائي.
السؤال الذي يهم أوروبا
اليوم، لم يعد السؤال فقط: كيف تمكن جباروت من الوصول إلى بيانات آلاف عناصر الأمن المغاربة؟
بل أصبح السؤال الأكبر: من هو جباروت فعلاً؟
هل نحن أمام مجموعة قراصنة تعمل في إطار الصراع الإلكتروني المغربي الجزائري؟ أم أمام شخص واحد يتمتع بقدرات تقنية عالية؟ وهل يمكن أن يكون هذا الشخص تونسياً يقيم في ألمانيا كما أشارت تحقيقات سابقة، أم عنصراً مغربياً سابقاً يمتلك معرفة داخلية بأجهزة الاستخبارات؟
المؤكد حتى الآن أن «جباروت» تمكنت من وضع أجهزة الأمن المغربية أمام واحدة من أكثر عمليات التسريب إحراجاً، بعدما تحولت أسماء وبيانات عناصر أمنية واستخباراتية إلى مادة منشورة على شبكة الإنترنت.
أما هوية الشخص أو الأشخاص الذين يقفون وراء العملية، فتبقى اللغز الأكبر، فيما تبدو ألمانيا نقطة تقاطع لافتة في التحقيقات، بين أثر تونسي سابق وفرضية عنصر مغربي سابق.
وفي انتظار ما ستكشفه التحقيقات الأوروبية، يبقى من الضروري التمييز بين ما تم التحقق منه فعلاً وبين الفرضيات التي لا تزال قيد البحث، خصوصاً أن القضية تتعلق بأمن المغرب، وبشبكات استخباراتية تعمل داخل أوروبا، وبأثر رقمي يصل إلى تونس وألمانيا في آن واحد.